《信息安全技术 金融信息服务安全规范》解读 构筑金融信息服务的安全基石
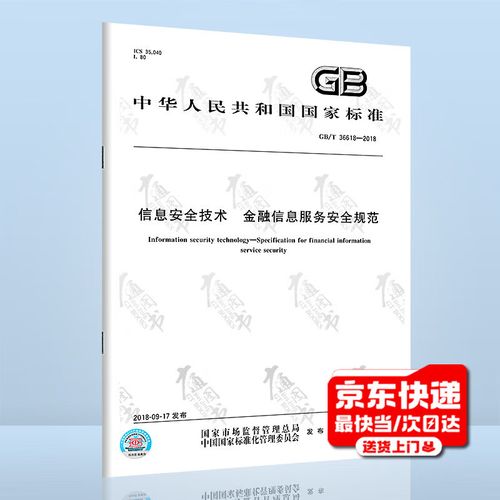
随着金融信息服务的快速发展,其安全性已成为行业健康发展的关键。2018年发布的国家标准《信息安全技术 金融信息服务安全规范》(以下简称《规范》),为金融信息服务提供了系统性的安全框架,对保障用户权益、维护金融稳定具有重要意义。本文将从《规范》的制定背景、核心内容、实施要点及行业影响等方面进行解读。
一、制定背景与目的
金融信息服务涵盖金融资讯、行情数据、投资分析、交易辅助等多种业态,其数据敏感性高、涉及用户隐私多、业务连续性要求强。数据泄露、网络攻击、系统故障等安全事件频发,亟需统一的标准来引导企业加强安全管理。2018年,《规范》作为国家推荐性标准发布,旨在规范金融信息服务提供者的安全行为,明确安全责任,提升整体安全水平,保护用户信息和资金安全。
二、核心内容框架
《规范》以风险管理为导向,构建了覆盖全生命周期的安全体系,主要包括以下方面:
- 安全基本要求:要求金融信息服务提供者建立安全管理制度,明确安全责任人,开展安全培训,确保人员、物理环境、网络通信等方面的基础安全。
- 数据安全:强调数据分类分级管理,对敏感数据(如用户身份信息、交易数据)实施加密存储和传输,严格访问控制,落实数据备份与恢复机制,并规范数据销毁流程。
- 应用安全:要求软件开发遵循安全开发生命周期,对应用程序进行安全测试和漏洞管理,防范注入攻击、跨站脚本等常见威胁,并对移动客户端、API接口等加强防护。
- 业务连续性:制定应急预案,定期开展演练,确保关键业务系统的高可用性,减少服务中断风险。
- 用户权益保护:强调个人信息保护,明示信息收集和使用规则,获取用户授权,并提供账户安全保护措施,如双因素认证、异常登录监测等。
- 安全评估与审计:要求定期开展安全风险评估和审计,及时发现并整改隐患,并保留相关记录。
三、实施要点与建议
金融机构在落实《规范》时,应结合自身业务特点,重点做好以下工作:
- 建立组织保障:设立专职安全团队,明确职责分工,将安全要求嵌入业务流程。
- 开展差距分析:对照《规范》条款进行现状评估,识别薄弱环节,制定改进计划。
- 强化技术防护:采用加密、脱敏、访问控制、入侵检测等技术手段,提升系统防御能力。
- 注重人员培训:定期组织安全意识和技能培训,提高员工安全素养。
- 加强供应链安全:对第三方服务商进行安全评估,确保其符合安全要求,防范供应链风险。
四、行业影响与展望
《规范》的发布为金融信息服务行业提供了明确的安全指引,推动了企业安全管理的规范化、标准化。一方面,它有助于提升行业整体安全水平,增强用户信任;另一方面,也促进了安全技术产品的创新与应用,为监管提供了依据。随着金融科技的发展,安全标准将持续演进,企业需保持动态合规,将安全理念融入产品设计和服务运营,共同构建安全、可靠的金融信息服务体系。
2018年《信息安全技术 金融信息服务安全规范》是金融信息服务安全领域的重要里程碑,其实施将有效降低安全风险,保障金融信息服务的稳健运行。各相关机构应积极贯彻,筑牢安全防线,为金融数字化转型保驾护航。
如若转载,请注明出处:http://www.dq16888.com/product/42.html
更新时间:2026-10-24 06:30:02